Usuário é redirecionamento para site falso do banco.
Ataque foi chamado de 'Boy in the Browser'.
Criminosos brasileiros não precisam mais de um vírus capturando cada tecla ou clique para roubar as senhas dos correntistas. Os golpes mais atuais colocam o correntista infectado em um site inteiramente falso, capaz de roubar as credenciais de acesso, como senha e número da conta, sem complicações para o golpista.
Se você tem alguma dúvida sobre segurança da informação (antivírus, invasões, cibercrime, roubo de dados, etc), vá até o fim da reportagem e utilize a seção de comentários. A coluna responde perguntas deixadas por leitores todas as quartas-feiras.
O golpe faz uso de um servidor proxy malicioso. Um proxy é um computador que fica no meio de duas conexões, como uma ponte.
Empresas usam proxies para facilitar o gerenciamento das conexões. Com um computador de intermediário, é fácil saber quais sites foram acessados, por quem e quando, além de otimizar o acesso (se dois funcionários estão baixando o mesmo arquivo, ele precisa ser baixado da internet uma só vez e depois a distribuição ocorre pela rede interna).
O objetivo dos criminosos, porém, é ficar no meio da conexão para roubar todos os dados que o usuário enviar.
Como funciona
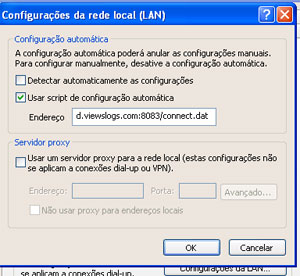
Um código malicioso simples precisa ser executado no computador da vítima. Esse código irá alterar as configurações do navegador de internet para usar o proxy definido pelo golpista. O proxy é configurado para entrar em ação somente nos sites dos bancos – sites comuns não passam pelo intermediário, garantindo o acesso normal à web.
Quando um site bancário é acessado, porém, o proxy toma conta. Em vez de direcionar o usuário ao site verdadeiro, ele envia uma página falsa ao navegador. Qualquer informação enviada ao site malicioso é repassada aos criminosos, que poderão realizar a fraude com os dados da vítima.
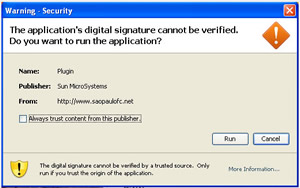
Como não existe a necessidade de um código malicioso permanecer em execução no computador o tempo todo, não existe queda de desempenho perceptível. Em muitos casos, o código é executado a partir de applets Java colocados em sites legítimos. O usuário, que não desconfia do problema, aceita e a configuração é trocada com um único clique.
'Boy in the Browser'
A companhia de segurança Imperva deu o nome de “Boy in the Browser” (“menino no navegador”) aos ataques. O nome é derivado da técnica conhecida como “homem no meio”, em que o hacker fica de intermediário entre as duas conexões. O “homem” virou “menino” porque o ataque, apesar de eficaz, é simples e direcionado para um objetivo específico.
Os golpes ainda podem ter diversas melhorias. Um ataque bastante sofisticado poderia ser multiplataforma – atacando Windows, Mac e Linux – e criando cópias perfeitas das páginas dos bancos. Até o momento, um ataque desse nível ainda não aconteceu.
Como o código malicioso no computador da vítima precisa apenas ajustar o proxy, ele é pequeno e fácil de criar. Os criminosos não precisam mais se preocupar em fazer extensos testes em seus programas maliciosos, nem com os antivírus que poderiam incomodar a atividade do ladrão de senhas.
A única solução, para os programas de segurança, é verificar e alterar o proxy do navegador. Os programas antivírus despreparados vão remover o vírus sem alterar a configuração, mantendo o internauta vulnerável.
A configuração de proxy no navegador se dá por meio do uso de um arquivo PAC (Proxy Automatic Configuration). Esse arquivo permite que o criminoso defina apenas alguns sites para usar o proxy e qual proxy será usado – inclusive proxies diferentes para cada site, se ele assim desejar. O Firefox e o Internet Explorer (bem como o Chrome, que “puxa” o proxy do IE) são alvo dos ataques.
Dicas
Como o golpe depende de uma alteração na configuração do navegador, ele precisa de um vírus que faça isso. Ou seja, se evitar os vírus, é possível evitar ser vítima desse golpe.
Criminosos disseminam os códigos maliciosos usando applets Java em sites legítimos. São poucos os sites que realmente precisam de Java hoje. É mais seguro navegar com ele desativado e ativar quando necessário. Para desativar o Java:
 Internet Explorer:
Entre em
Ferramentas > Opções da Internet. Na aba “Programas”, clique no botão Gerenciar complementos. Na lista, procure o Java. Clique nele e então no botão Desabilitar.
Firefox: O uso do plugin NoScript ajuda muito a proteger o internauta durante a navegação. Em Ferramentas, Complementos, Plugins, basta clicar em todos os itens sobre Java na lista e então em “Desativar”.
Chrome: É preciso acessar o endereço chrome://plugins. O Java estará na lista. Basta desativar. Nessa mesma tela é possível ativar o leitor embutido de PDFs do Chrome.
Também é importante manter o navegador web e o sistema atualizados, mantendo todos os recursos de atualização automática – principalmente o Windows Update – ativados.
Manter um antivírus funcionando e não abrir e-mails suspeitos também é importante. Confira
exemplos de fraudes no Catálogo de Fraudes do Centro de Atendimento a Incidentes de Segurança da Rede Nacional de Pesquisa (CAIS/RNP).
Embora a maioria dos ataques atuais não tenha o “cadeado de segurança” nas páginas falsas, eles podem ter no futuro. Portanto, o cadeado de segurança não é garantia de que sua conexão está na página verdadeira.
É importante lembrar que os criminosos também fazem uso de sites clonados dos bancos – chamados de phishing – que não dependem da instalação de nenhum vírus no PC. Nunca acesse links para bancos recebidos em mensagens de e-mail.